OVHcloud CLI скомпрометирован и использовался для распространения малвари
Французский облачный и хостинг-провайдер OVHcloud предупредил о компрометации пяти релизов своего фирменного CLI-инструмента. Злоумышленники захватили GitHub-аккаунт одного из контрибьюторов и подменили архивы версий с 0.11.0 по 0.15.0 сборками, предназначенными для кражи секретов.
Дата: 22 Октября 2026 18:00:34Большинство докладов на SOC Forum 2026 будет посвящено ИИ и кибербезопасности
Организаторы SOC Forum 2026, который пройдет 27–28 октября года в кластере «Ломоносов» в Москве, подвели итоги приема заявок на участие с докладами. Самым популярным направлением стал трек «AI & Cybersecurity», на который поступило 126 заявок — почти в 2,5 раза больше, чем в прошлом году. Всего организаторы получили более 400 заявок, из которых отобрали 82 доклада. С докладами, прошедшими отбор, уже можно ознакомиться на сайте мероприятия.
Дата: 22 Октября 2026 17:26:52«Контекстные бомбы» снижают эффективность атак с применением ИИ
Исследователи из компании Tracebit разработали новый способ защиты от атак автономных ИИ-агентов и предложили использовать так называемые «контекстные бомбы» (context bombs). Идея заключается в том, что атакующий агент автоматически находит при изучении цели скрытые промпты-ловушки, которые сбивают ИИ с курса, направляют к фальшивым целям и заставляют тратить время и токены впустую.
Дата: 22 Октября 2026 15:30:37Длинный-предлинный кейс. Как мы захватили два домена с помощью ИНН, PostgreSQL и антивируса
Для подписчиков
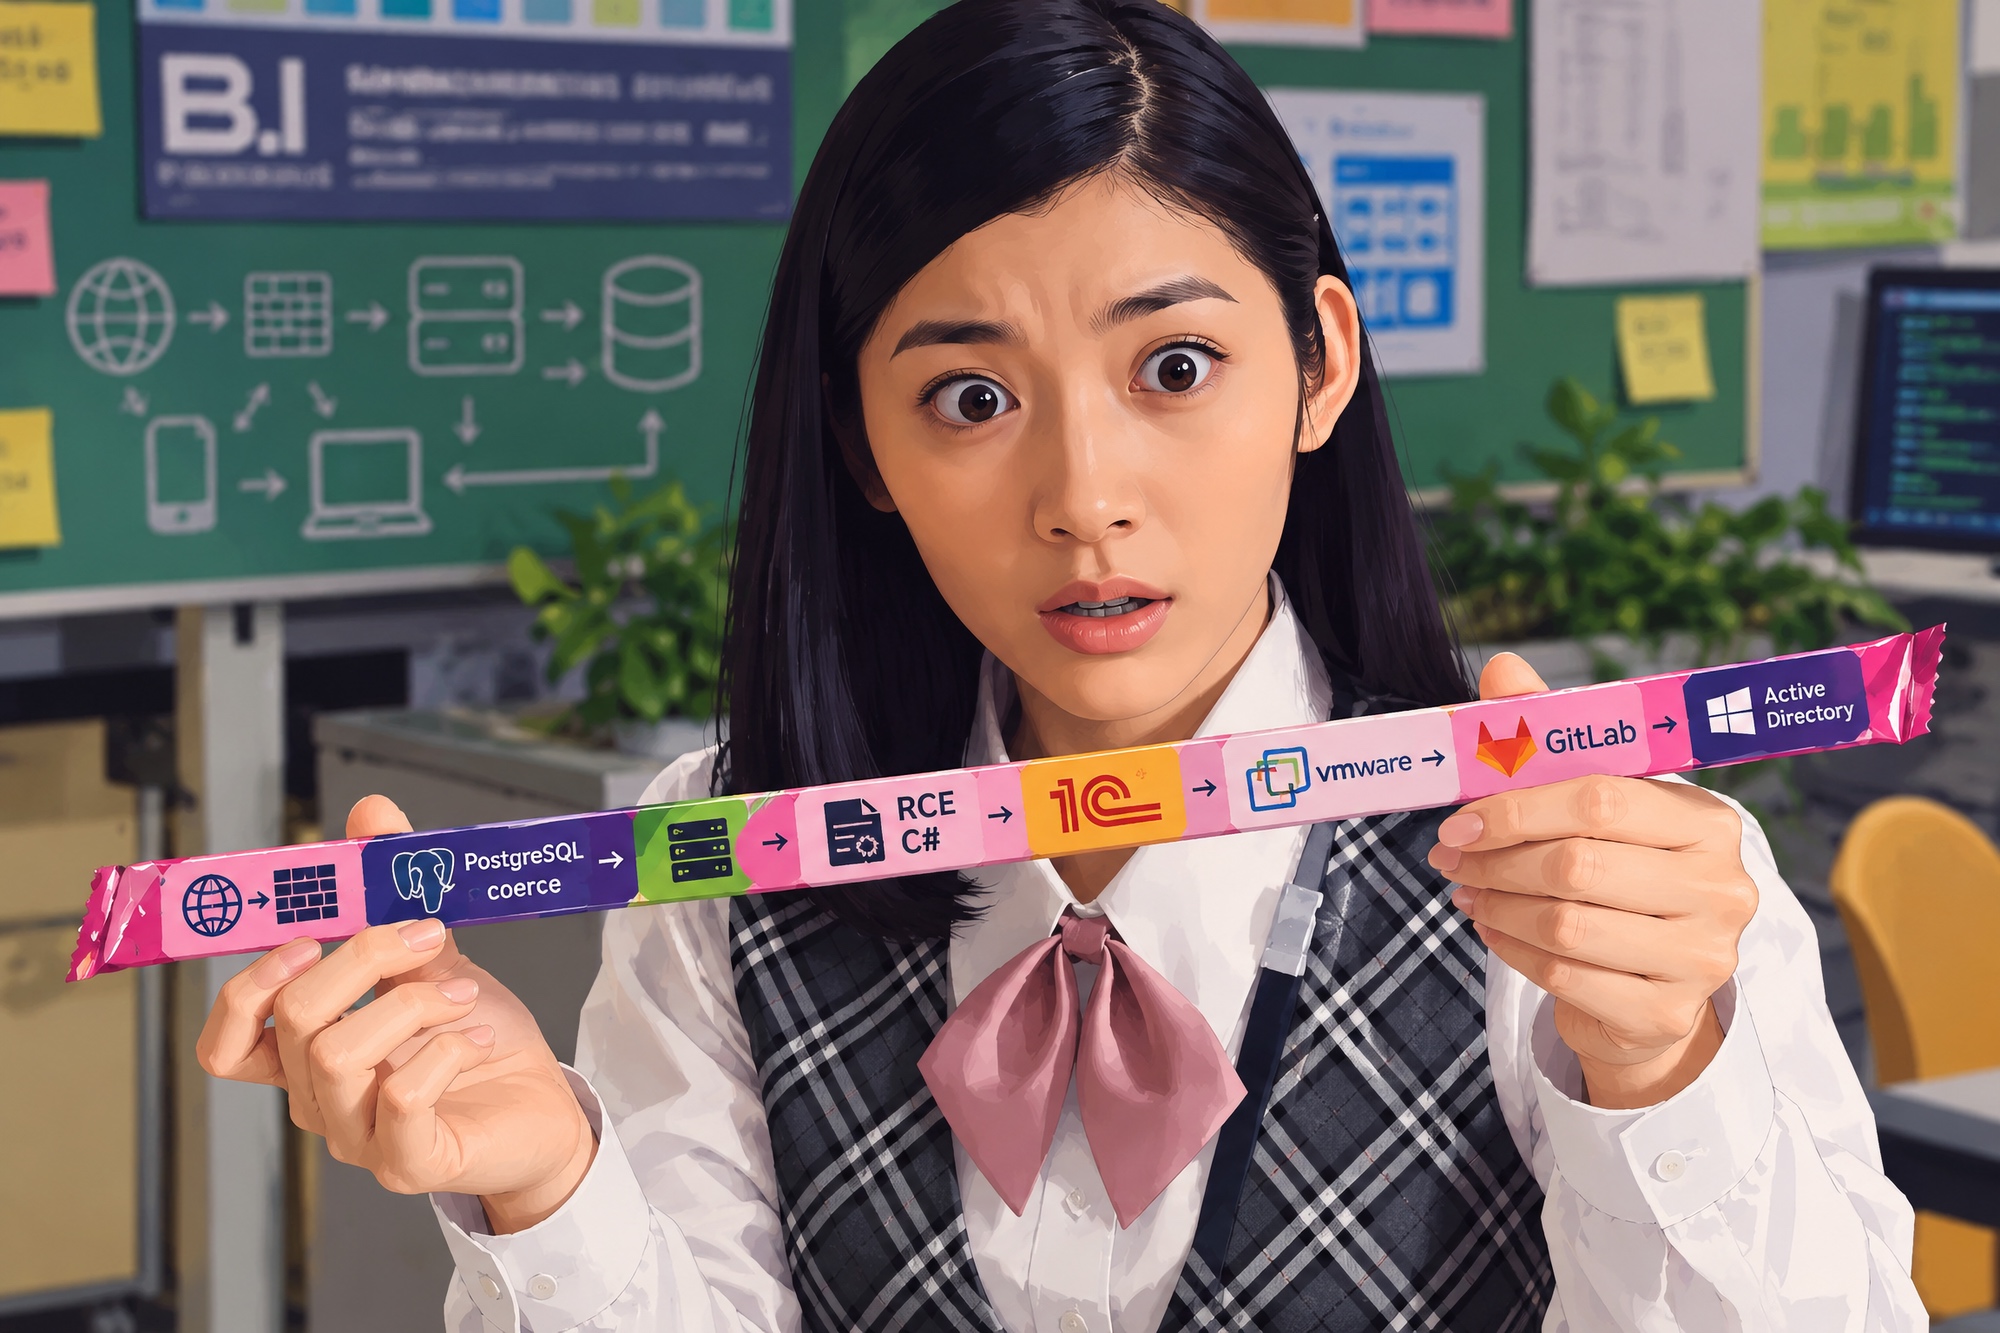
Сегодня мы расскажем о пентесте крупной розничной компании. Нам предстояло не только проникнуть во внутреннюю сеть и захватить домен, но и добраться до критически важных систем: бухгалтерии на базе 1С, серверов антивирусной защиты, инфраструктуры резервного копирования и виртуализации, а также корпоративного ПО для продавцов.
В США запретили использование продукции DeepSeek в государственных системах
Министерство внутренней безопасности США (DHS) обязало федеральные гражданские ведомства удалить продукты китайской ИИ-компании DeepSeek из своих систем и прекратить их закупку. Ограничения также распространяются на решения аффилированных компаний и сторонние продукты и сервисы, созданные на базе разработок DeepSeek.
Дата: 22 Октября 2026 12:30:01Хакеры захватили более 300 выходных узлов Tor ради перехвата SSH-соединений
ИБ-исследователь под ником Kaba обнаружил масштабную атаку на инфраструктуру Tor: злоумышленники скомпрометировали сотни серверов, на которых работали выходные узлы сети, и использовали их для перехвата SSH-соединений. Атакующие перенаправляли трафик на подконтрольные им серверы, где могли похищать пароли, отслеживать сессии и пытаться заразить целевые системы малварью Ebury.
Дата: 22 Октября 2026 10:30:15От фаззинга до реверса: три бумажных спецвыпуска «Хакера» в продаже
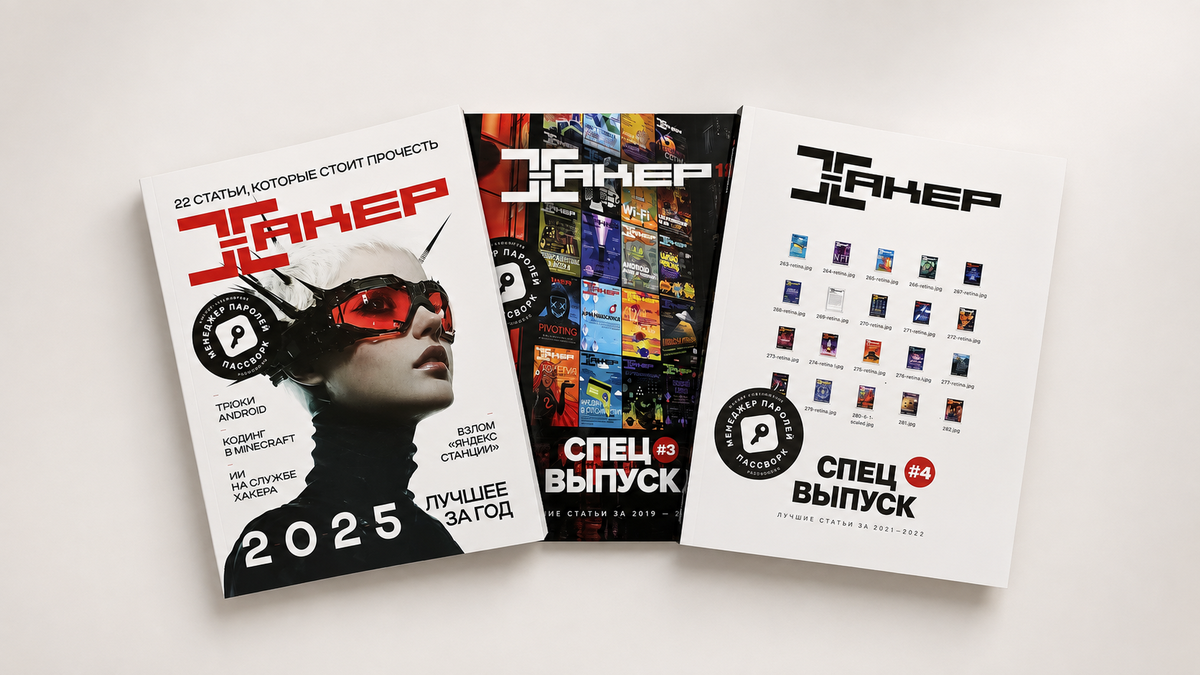
В четвертом спецвыпуске «Хакера» мы собрали более 20 технических материалов за 2021–2022 годы, посвященных пентесту, поиску уязвимостей, реверсу и необычному железу. Здесь есть все: от автоматизации атак в Burp и фаззинга ядра Linux до реверс-шелла размером всего 237 байт. Это самый новый из трех печатных сборников, которые сейчас можно заказать в магазине «Хакера». Все они выпущены ограниченными тиражами, и допечаток мы не планируем.
Дата: 22 Октября 2026 09:30:44Вышли патчи для PHP2Shell. Хакеры уже пытаются эксплуатировать свежие уязвимости

Разработчики PHP выпустили экстренные патчи для двух критических уязвимостей, получивших общее название PHP2Shell. Эти проблемы позволяют удаленно выполнять код без аутентификации. Как и ожидалось, уязвимости затрагивают практически все серверы, где PHP используется для обработки веб-запросов. Теперь эксперты предупреждают, что попытки эксплуатации багов были замечены еще до выхода патчей.
Дата: 22 Октября 2026 08:30:13У японского подразделения Burger King утекли данные 11 млн человек
Японское подразделение Burger King сообщило о масштабной утечке данных. Злоумышленники получили доступ к серверу, где хранилась информация 11,18 млн пользователей официального приложения сети.
Дата: 21 Октября 2026 17:30:47Группировка Lazarus применяет ИИ и постквантовое шифрование
Специалисты «Лаборатории Касперского» обнаружили новую шпионскую кампанию северокорейской хак-группы Lazarus, получившую название Operation FlashHole. В своих атаках злоумышленники используют персонализированный фишинг, легитимное защитное ПО и обновленный набор малвари. Кроме того, исследователи выявили признаки применения хакерами генеративного ИИ и постквантовой криптографии.
Дата: 21 Октября 2026 15:30:36